취약점 생명주기 - 제로데이, 1-day, 알려진 취약점
요약
보안 취약점은 발견부터 패치 적용까지 단계별로 상태가 바뀝니다. 제로데이(0-day), 1-day(N-day), 알려진 취약점(Known Vulnerability)의 차이와 각 단계의 위험도·대응 전략을 정보처리기사 실기 대비용으로 정리합니다.
취약점 생명주기란?
보안 취약점은 발견된 순간부터 패치1가 적용되기까지 단계별로 상태가 바뀝니다. 같은 취약점(같은 CVE 번호)이라도 시간에 따라 제로데이 → 1-day → 알려진 취약점(Known)으로 상태가 전환됩니다.
중요한 포인트는 취약점을 "종류"(SQL Injection2, XSS3 같은 코드 결함)로만 볼 게 아니라 "상태"(패치 대응 시점)로도 봐야 한다는 것입니다. 같은 취약점이라도 지금 제로데이라면 패치가 없어 당하고, 1-day 단계에서는 패치가 있어도 적용을 안 해서 당합니다.
크게 3단계 상태(제로데이·1-day·Known) 로 보며, 최초 '발견' 시점까지 포함하면 4단계로 세분화됩니다.
두 축으로 분류
- 종류 축(CWE): 어떤 코드 결함인가 — SQL Injection, XSS, Buffer Overflow4 등 (CWE는 뒤 표에서 자세히 설명)
- 상태 축(생명주기): 패치가 공개·적용되었나 — 제로데이 / 1-day / Known
생명주기 4단계
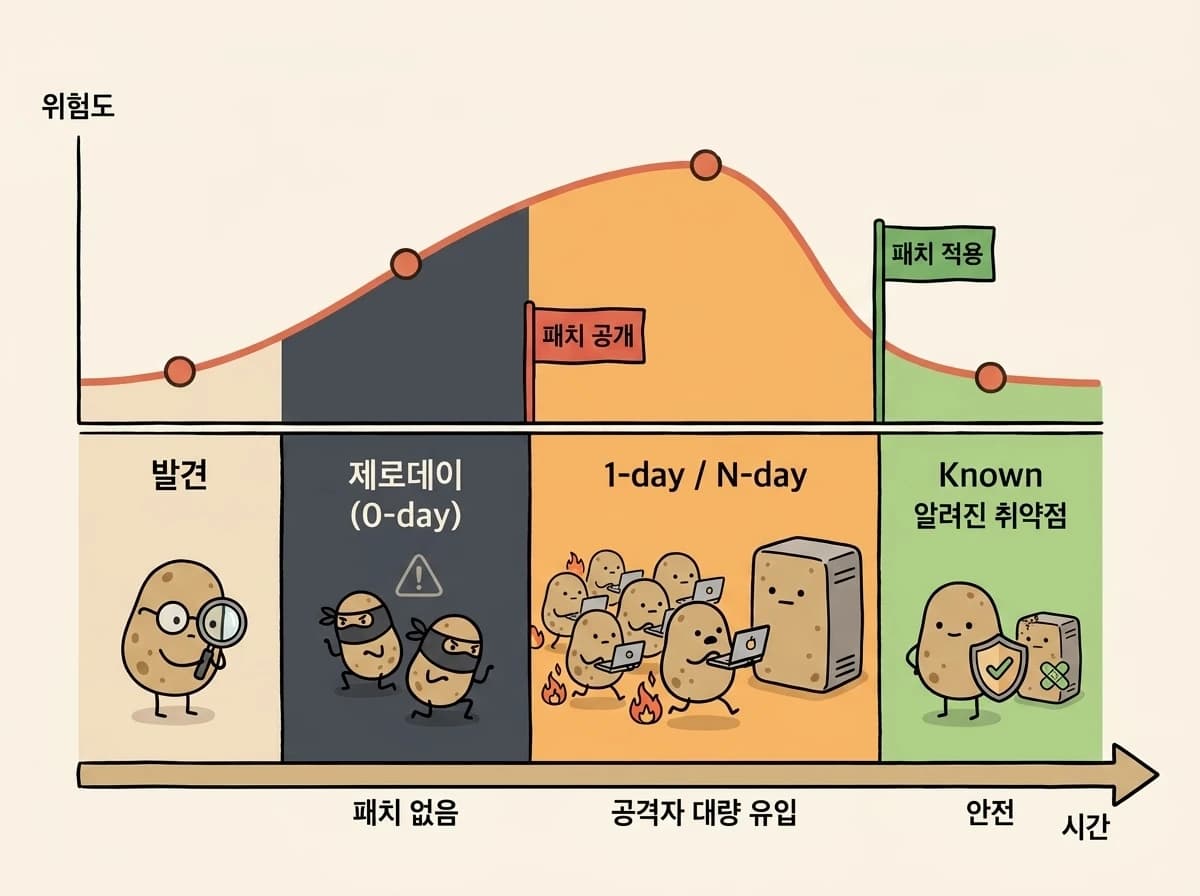
| 단계 | 상태 | 설명 | 위험도 |
|---|---|---|---|
| 1 | 발견(Discovery) | 연구자·공격자·내부자가 취약점 존재를 최초 인지 | — |
| 2 | 제로데이(0-day) | 패치가 공개되지 않은 상태. 공격자만 알고 있을 수 있음 | ⚠️ 극도로 높음 |
| 3 | 1-day / N-day | 패치는 공개되었지만 적용되지 않은 상태 | 🔥 실제 침해사고 대부분 |
| 4 | 알려진 취약점(Known) | 패치 적용 + 탐지 규칙(IDS/IPS5/백신) 완비 | 낮음 |
공격자 관점에서는 제로데이가 가장 위험한 "무기"이지만, 실제 피해 건수는 1-day 구간에서 가장 많이 발생합니다. 대부분의 기업이 패치를 즉시 적용하지 못하기 때문입니다. 이유는 아래 1-day 섹션에서 설명합니다.
제로데이 취약점 (0-day)
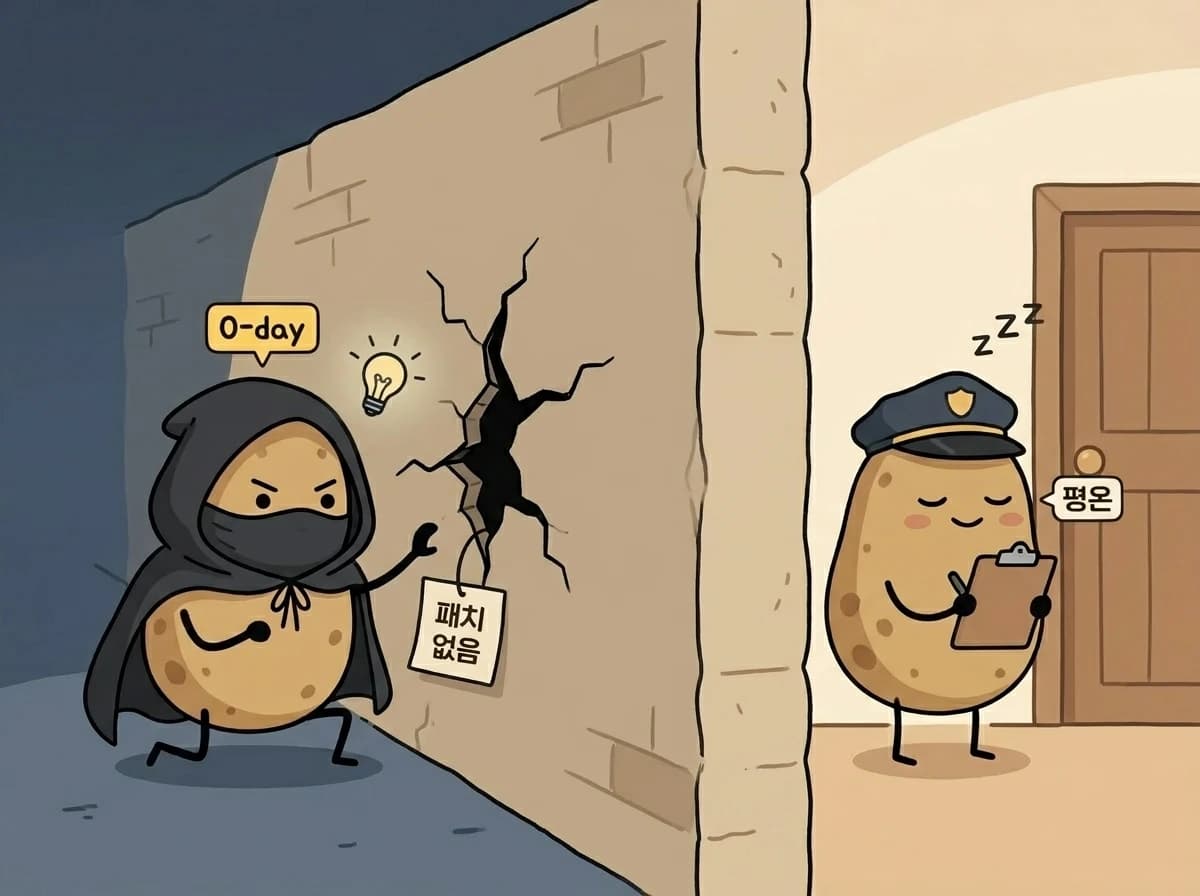
제로데이는 개발사도 아직 인지하지 못했거나 패치가 공개되지 않은 취약점입니다. 이름은 "패치가 공개된 지 0일"이라는 뜻에서 유래했습니다.
- 특징
- 대표 사례
- Stuxnet(2010) — 4개의 Windows 제로데이 결합, 이란 원심분리기 파괴7
- Log4Shell(CVE-2021-44228) — Log4j(Java 로깅 라이브러리) 원격 코드 실행 취약점으로, 공개 당시 제로데이였으며 전 세계 Java 서버에 광범위 피해
- 대응의 어려움: 패치가 없으므로 전통적 "업데이트 적용" 전략이 무용. 제로데이는 구매·개발에 막대한 자원이 필요해 주로 APT8 같은 국가 지원 그룹이 활용. 행위 기반 탐지(EDR9), 네트워크 세그먼테이션10, 제로트러스트11 같은 가정 없는 방어가 필요
1-day(N-day) 취약점
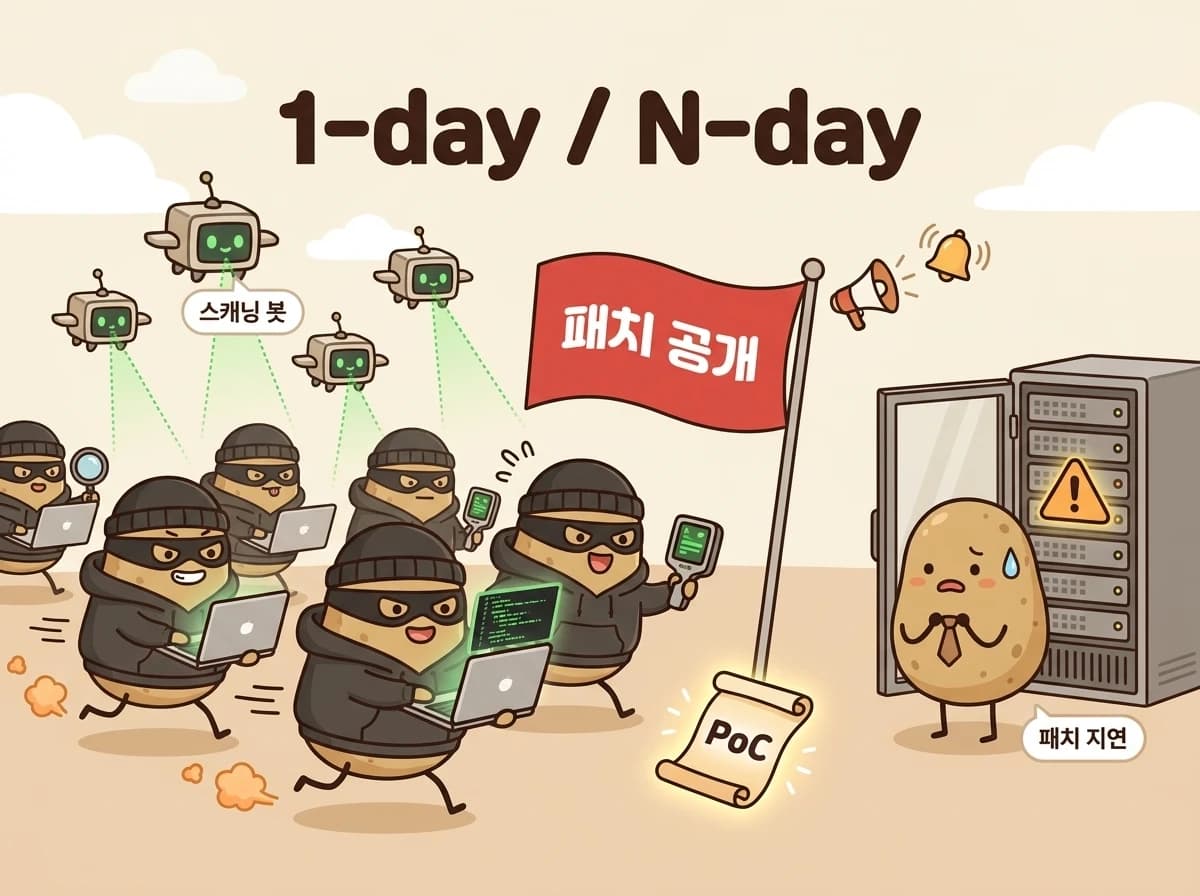
1-day(또는 N-day)는 패치가 공개되었지만 아직 적용하지 않은 취약점입니다. 1-day와 N-day는 사실상 같은 표현으로, 패치 공개 후 1일이든 여러 날이든 미적용 구간 전체를 통칭합니다.
- 특징
- 패치 공개 = 공격 기법·PoC12(Proof of Concept) 공개 → 공격자가 대량 스캔 시작
- 실무에서 가장 많은 피해가 발생하는 구간
- 왜 제로데이보다 피해가 큰가?
- 제로데이는 공격자 소수만 알고 표적형이지만, 1-day는 모든 공격자가 동시에 달려듬
- 패치 공개 → 24시간 내 전 세계 스캐닝 봇13(취약 서버를 자동으로 찾아다니는 공격 프로그램)이 취약 서버를 찾아 공격 시작
- 패치 적용 속도가 느린 기업·개인 서버가 집중 공략됨
알려진 취약점(Known Vulnerability)
알려진 취약점은 패치 적용 + IDS/IPS 탐지 규칙이 완비된 상태입니다. 대부분의 자산에서는 위험도가 낮아지지만, 패치 누락 시스템이나 EOL(End-of-Life) 운영체제16(예: Windows XP·7처럼 제조사 지원이 종료된 상태)에서는 여전히 공격 가능합니다.
관리 체계 - CVE / CVSS / CWE
| 약어 | 무엇인가 | 예시 |
|---|---|---|
| CVE (Common Vulnerabilities and Exposures) | 전 세계 취약점 식별자(고유 번호) | CVE-2021-44228 |
| CVSS (Common Vulnerability Scoring System) | 개별 취약점의 심각도 점수 (0 ~ 10) | Log4Shell: 10.0 (Critical) |
| CWE (Common Weakness Enumeration) | 취약점의 종류·원인 분류 | CWE-89(SQL Injection), CWE-79(XSS), CWE-120(Buffer Overflow) |
CVE는 "이 취약점이 뭐야?"의 고유 ID, CVSS는 "얼마나 위험해?"의 점수(9.0 이상 Critical, 7.0 ~ 8.9 High, 4.0 ~ 6.9 Medium, 0.1 ~ 3.9 Low), CWE는 "어떤 종류야?"의 분류입니다. 셋은 역할이 다르므로 구분해서 알아두세요.
공격 유형과의 결합
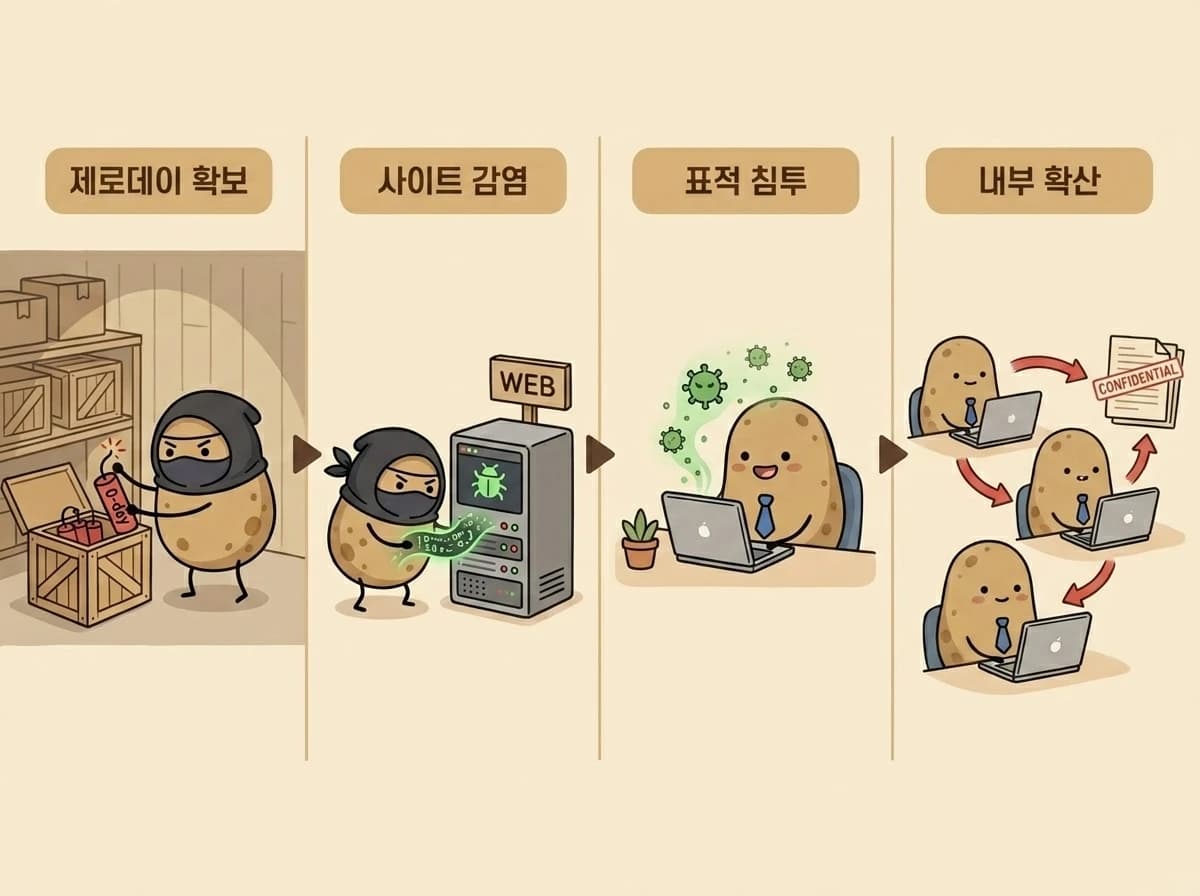
제로데이와 1-day는 다양한 공격에 결합됩니다.
| 공격 유형 | 어떻게 결합? |
|---|---|
| APT (Advanced Persistent Threat, 지능형 지속 위협) | 공격자가 제로데이를 사전 확보 → 특정 대상을 노리고 오랜 기간 은밀히 침투 |
| 워터링 홀 | 표적이 자주 가는 사이트에 제로데이 기반 악성코드 심기 |
| 랜섬웨어 대량 감염 | 1-day 공개 직후 미패치 서버 스캔 → 대규모 감염 |
| APT + 워터링 홀 결합 | 북한 연계 Lazarus, 러시아 연계 APT29 같은 국가 후원 그룹의 전형적 전술. 제로데이는 구매·개발에 막대한 자원이 필요하므로 주로 이들이 활용 |
시험 지문에서 "패치가 없어 탐지·방어가 어렵다", "표적에 맞춤형 악성코드 전달" 같은 키워드가 나오면 제로데이 + APT 조합을 떠올리세요.
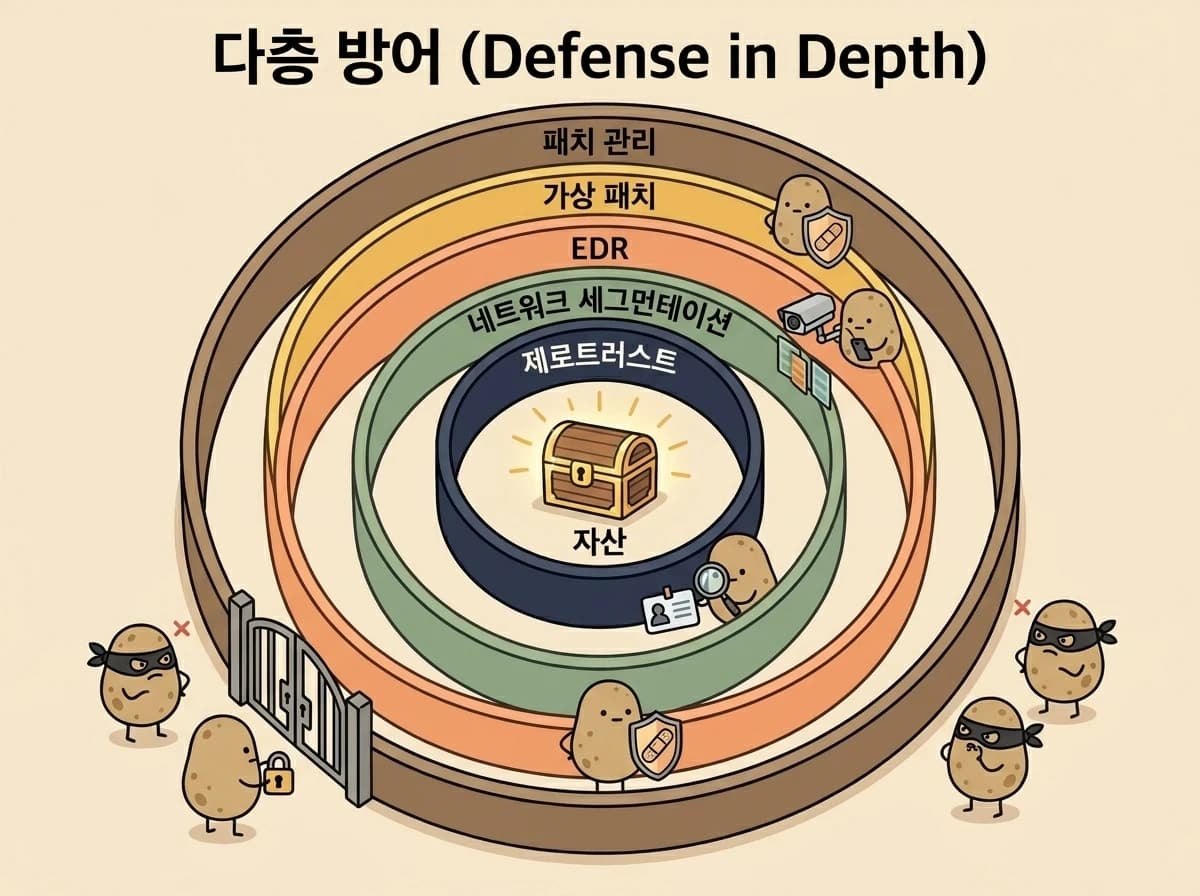
대응 전략
- 패치 관리(Patch Management): 자산 목록(쓰는 서버·PC·SW 목록) → 취약점 스캐닝(자동 도구로 취약 자산 탐지) → 우선순위 기반 패치 배포(Critical → High 순)
- 가상 패치(Virtual Patching): WAF·IPS 룰로 임시 차단 — 패치 적용까지 시간 버는 용도
- 행위 기반 탐지(EDR): 시그니처 없이도 의심 행위를 탐지해 제로데이에 대응
- 네트워크 세그먼테이션: 침해 발생 시 횡적 이동(lateral movement)17 차단
- 제로트러스트(Zero Trust): "내부는 믿을 수 있다"는 가정을 버리고 모든 접근을 검증
정보처리기사 실기 대비 팁
- 제로데이는 공격 유형 문제의 지문에 "패치가 없어 방어가 어렵다", "탐지가 거의 불가능하다" 같은 힌트로 등장
- 워터링 홀·APT 공격 설명 지문에서 자주 결합되어 출제
- CVE / CVSS / CWE는 보안 관리 체계 문제에서 각각의 역할을 묻는 형태로 등장 가능
Footnotes
-
패치(patch): 취약점을 고치거나 버그를 수정하는 소프트웨어 업데이트입니다. ↩
-
SQL Injection: 웹 서버 입력값에 DB 질의문(SQL)을 끼워 넣어 데이터를 탈취·조작하는 공격입니다. ↩
-
XSS(Cross-Site Scripting): 웹 페이지에 악성 스크립트를 삽입해 다른 사용자의 브라우저에서 실행시키는 공격입니다. ↩
-
Buffer Overflow: 프로그램이 할당된 메모리 버퍼 범위를 초과하여 인접 메모리를 덮어쓰는 취약점입니다. ↩
-
IDS/IPS(Intrusion Detection/Prevention System): 침입 탐지·방지 시스템. IDS는 탐지만, IPS는 탐지 + 차단까지 수행합니다. ↩
-
시그니처(Signature): 악성코드의 고유 지문 같은 식별 패턴입니다. 시그니처 기반 탐지는 이미 알려진 패턴만 잡을 수 있습니다. ↩
-
Stuxnet은 2010년 이란 나탄즈 핵시설의 원심분리기를 파괴한 악성코드로, 국가 기반시설을 노린 최초의 국가 단위 사이버 무기 사례입니다. 4개의 Windows 제로데이를 동시에 악용했으며, 미국·이스라엘 공동 작전이었다는 분석이 있습니다. ↩
-
APT(Advanced Persistent Threat, 지능형 지속 위협): 특정 대상을 노리고 오랜 기간 은밀히 침투하는 고도화된 공격입니다. 국가 지원 해커 그룹이 주로 수행합니다. ↩
-
EDR(Endpoint Detection and Response): 단말(PC·서버) 행위를 실시간 분석하여 악성 행위를 탐지하고 대응하는 보안 솔루션입니다. ↩
-
네트워크 세그먼테이션(Network Segmentation): 내부망을 여러 구역으로 나눠 침해 범위를 제한하는 보안 구조입니다. ↩
-
제로트러스트(Zero Trust): 내부망이라도 신뢰하지 않고 모든 접근을 검증하는 보안 원칙입니다. ↩
-
PoC(Proof of Concept): 취약점을 실제로 공격 가능함을 보여주는 샘플 코드입니다. 패치 공개 시 PoC도 함께 공개되는 경우가 많아 1-day 공격이 급격히 증가합니다. ↩
-
스캐닝 봇: 취약 서버를 자동으로 찾아다니는 공격 프로그램입니다. 패치 공개 후 24시간 내에 전 세계 취약 서버를 탐색합니다. ↩
-
SLA(Service Level Agreement, 서비스 수준 협약): 서비스 품질 기준을 수치로 약속한 계약입니다. 보안에서는 "Critical 패치는 24시간 내 적용" 같은 패치 응답 시간 기준으로 활용됩니다. ↩
-
WAF(Web Application Firewall): 웹 방화벽. HTTP 요청을 분석해 SQL Injection·XSS 같은 웹 공격을 차단합니다. 패치 전 임시 방어선으로 사용됩니다. ↩
-
EOL(End-of-Life): 제조사가 보안 업데이트를 더 이상 제공하지 않는 지원 종료 상태입니다. EOL 운영체제·소프트웨어는 새 취약점이 발견돼도 공식 패치가 나오지 않습니다. ↩
-
횡적 이동(Lateral Movement): 침해된 시스템에서 같은 내부망의 다른 시스템으로 침투 범위를 넓혀가는 행위입니다. ↩