표적 이메일 사기(BEC)
요약
기업 재무 담당자를 노리는 Business Scam(BEC)의 원리와 대응책을 살펴봅니다. 워터링 홀 공격은 웹 애플리케이션 공격 페이지에서 설명합니다.
표적 이메일 사기란?
표적 이메일 사기는 기업의 담당자나 거래처 등 특정 대상을 조사한 뒤, 신뢰할 만한 발신자인 것처럼 속여 송금을 유도하는 사회공학 공격입니다.
워터링 홀도 특정 집단을 노리지만 사람에게 사칭 메일을 보내는 공격은 아닙니다. 표적이 찾는 웹사이트를 감염시키는 방식이므로 웹 애플리케이션 공격의 워터링 홀 항목에서 설명합니다.
피싱·파밍·스미싱·비싱 등은 사회공학 공격 페이지에서 먼저 볼 수 있습니다.
워터링 홀 개념은 웹 애플리케이션 공격 페이지로 옮겼습니다.
Business Scam (BEC, Business Email Compromise)
Business Scam은 기업의 재무·구매 담당자를 노린 사칭 이메일 공격입니다. 공격자는 CEO·CFO·거래처 담당자를 사칭해 "긴급히 송금을 처리해 달라"는 메일을 보내고, 피해 기업이 공격자 계좌로 대금을 송금하도록 유도합니다.
영어권에서는 BEC(Business Email Compromise) 로 부릅니다. 여기서 Compromise는 "침해·장악"을 뜻해 직역하면 "업무 이메일 계정 침해" 입니다. 임원·거래처의 이메일 계정을 실제로 탈취하거나, 그와 거의 똑같이 생긴 유사 도메인을 사용해 이메일의 신뢰 자체를 무너뜨린다는 뉘앙스가 담겨 있습니다. 국내에서는 흔히 스캠 메일 또는 비즈니스 이메일 사기로 불리며, 시험에서는 Business Scam과 BEC 두 표현 모두 등장할 수 있습니다.
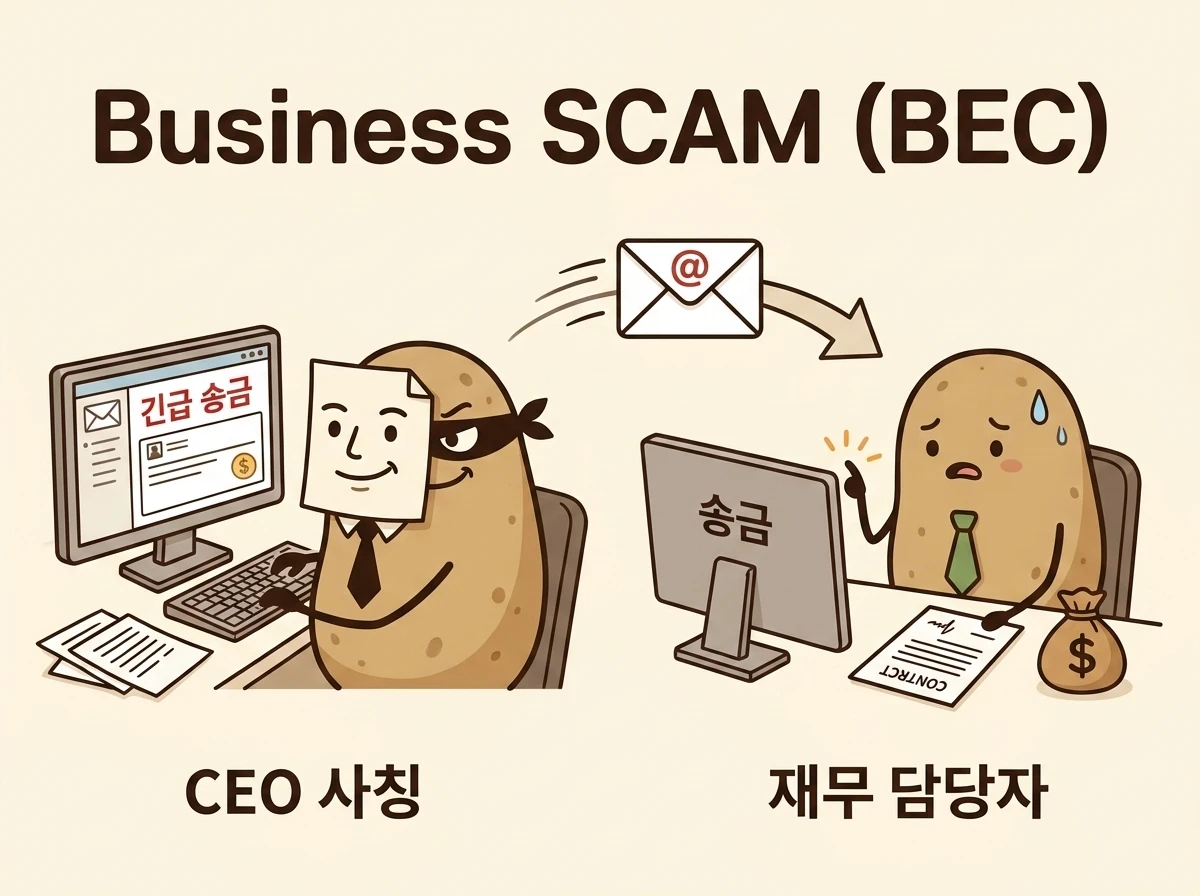
- 원리: 임원·거래처 이메일 계정 탈취 또는 유사 도메인 사용(예:
example.com→exampIe.com, I를 소문자 l로 교체) → 송금 요청 - 특징: 개인이 아닌 기업을 표적. 피해 규모가 한 건당 수천만 원~수억 원 단위
- 대응책: 송금 전 전화·대면으로 이중 확인, 이메일 도메인 정밀 검사, DMARC/SPF/DKIM1 이메일 인증 적용
Footnotes
-
SPF·DKIM·DMARC는 이메일 발신 도메인을 검증해 사칭 메일을 걸러내는 이메일 인증 표준입니다. SPF는 발신 서버 IP 허용 목록, DKIM은 전자서명, DMARC는 두 결과를 바탕으로 수신 정책을 결정합니다. ↩
댓글