네트워크 방어 보안 솔루션 - 방화벽, IDS, IPS, WAF, UTM, NAC, Zero Trust
선수학습(2개)
요약
정보처리기사 실기 범위의 네트워크 방어 계열 보안 솔루션을 정리합니다. 방화벽·IDS·IPS·WAF·UTM·NAC의 역할과 동작 계층, Zero Trust 아키텍처까지 비교표와 배치도로 다룹니다.
네트워크 방어 솔루션이란?
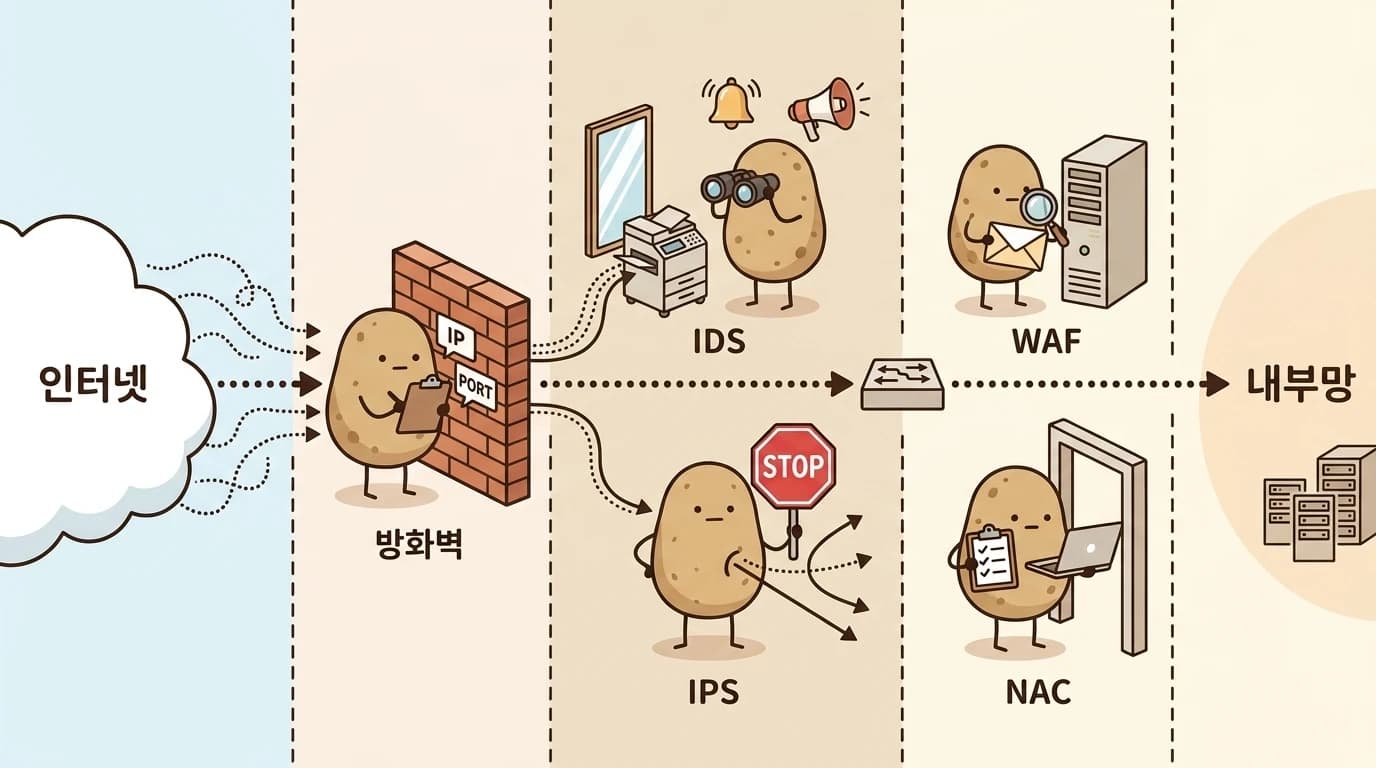
네트워크 방어 솔루션은 네트워크 경계나 내부망에서 트래픽1 흐름을 감시·차단 해 공격을 막는 보안 장비들입니다. 공격자가 외부에서 내부로 들어오는 경로를 어디서 어떻게 차단하느냐에 따라 솔루션이 나뉩니다.
- 트래픽 기본 차단: 방화벽
- 침입 탐지·차단: IDS, IPS
- 웹 공격 전용: WAF
- 통합 장비: UTM
- 내부망 접속 통제: NAC
- 원칙·아키텍처: Zero Trust
각 솔루션은 동작 계층(L3/L4 vs L7)과 역할(탐지 전용 vs 차단까지)이 다르기 때문에, 이 두 축으로 구분해 두면 헷갈리지 않습니다.
네트워크 방어 솔루션 핵심 정리
| 솔루션 | 영문 | 동작 계층 | 한 줄 정리 |
|---|---|---|---|
| 방화벽 | Firewall | L3 ~ L4 | IP·포트 기반 트래픽 차단 (가장 기본) |
| IDS | Intrusion Detection System | L3 ~ L7 | 침입을 탐지만 하고 경고 발송 |
| IPS | Intrusion Prevention System | L3 ~ L7 | 침입을 탐지 + 자동 차단 |
| WAF | Web Application Firewall | L7 (웹) | SQL Injection · XSS 등 웹 공격 차단 |
| UTM | Unified Threat Management | 통합 | 방화벽·IPS·백신·VPN을 한 장비에 통합 |
| NAC | Network Access Control | 접속 제어 | 내부망 접속 단말의 자격 검사 후 허용 |
| Zero Trust | Zero Trust Architecture | 아키텍처 | "내부도 신뢰하지 않음" 원칙. 모든 접근 재검증 |
방화벽
방화벽(Firewall)은 네트워크 경계에서 IP 주소·포트·프로토콜 정보를 보고 트래픽을 허용하거나 차단하는 가장 기본적인 보안 장비입니다.
동작 방식은 단순합니다. 관리자가 "어떤 출발지 IP에서 어떤 목적지 포트로 들어오는 트래픽은 허용/차단" 이라는 규칙 목록(정책 테이블)을 미리 만들어 두면, 방화벽이 들어오는 패킷마다 이 목록을 위에서 아래로 훑어 일치하는 규칙을 찾아 처리합니다. 일치하는 규칙이 없으면 기본 정책(보통 차단)이 적용됩니다.
-
예:
허용HTTP 트래픽 (목적지 포트 80, 443) → 웹 서비스용 -
예:
허용사내 관리자 IP 대역 → SSH(22번 포트) -
예:
차단그 외 모든 외부 IP → SSH -
동작 계층: 네트워크 계층(L3) ~ 전송 계층(L4)
-
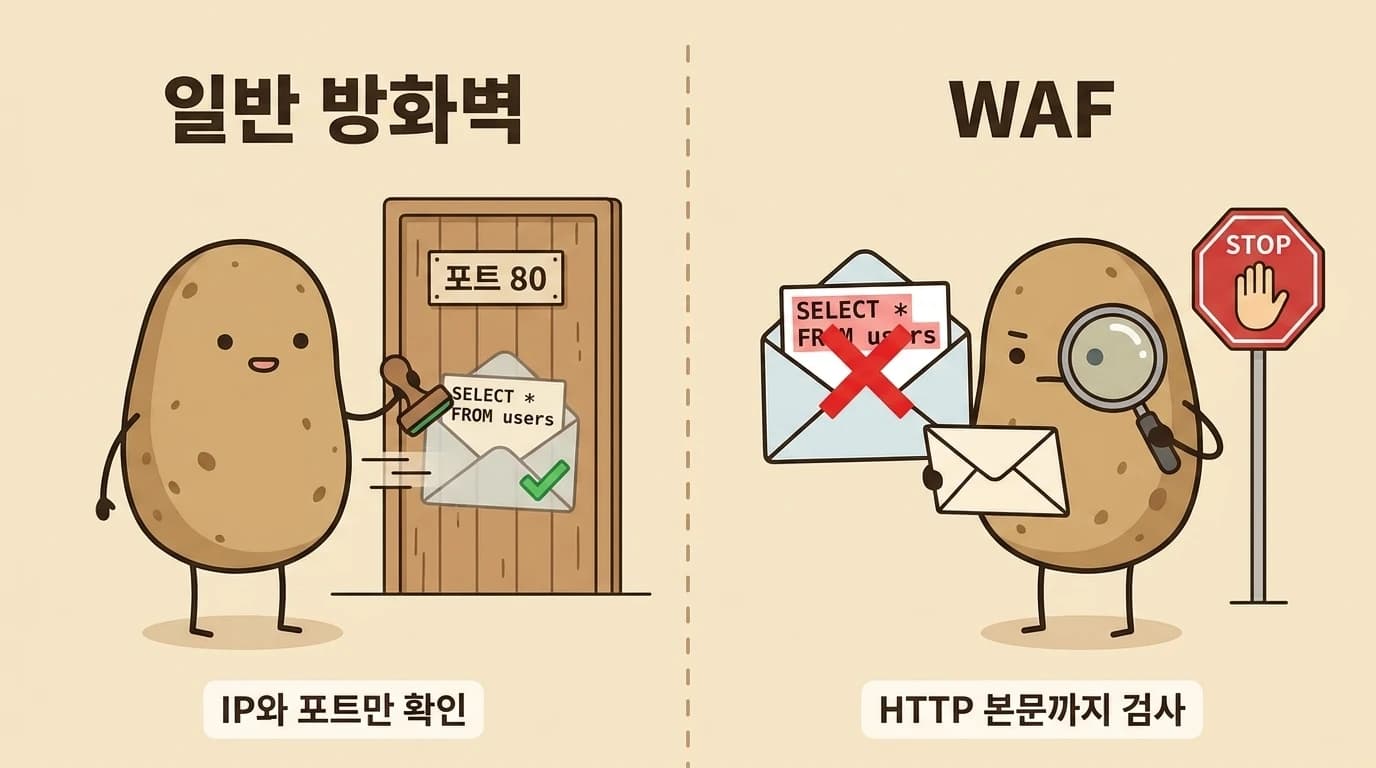
한계: 허용된 포트(예: 80, 443)로 들어오는 공격은 내용을 보지 않으므로 막지 못함 → WAF·IPS 가 보완
IDS
IDS(Intrusion Detection System)는 네트워크를 지나는 패킷을 분석해 공격 패턴이 감지되면 관리자에게 경고만 발송하는 탐지 전용 장비입니다.
- 핵심 키워드: 탐지만 함, 차단은 하지 않음
- 배치: 주요 구간에 미러링2으로 트래픽 복사본을 받아 분석 (실제 트래픽 흐름에 영향을 주지 않음)
IPS
IPS(Intrusion Prevention System)는 IDS가 경고만 보내던 한계를 넘어, 공격을 탐지하는 동시에 자동으로 차단 합니다.
- IDS와의 차이: 능동적 차단 여부. IDS = 탐지, IPS = 탐지 + 차단
- 배치: 트래픽이 반드시 IPS를 통과 해야 하므로 인라인(In-line)으로 설치
WAF
WAF(Web Application Firewall)는 웹 애플리케이션 계층(L7) 의 공격을 전문으로 차단하는 방화벽입니다.
- 차단 대상: SQL Injection, XSS, CSRF, 파일 업로드 취약점 공격
- 방화벽과의 차이: 일반 방화벽은 포트만 보지만, WAF는 HTTP 요청의 본문·파라미터 내용까지 검사
- 관련 규정: 전자금융거래법 등에서 WAF 설치를 요구하는 경우가 많음
UTM
UTM(Unified Threat Management, 통합 위협 관리)은 방화벽·IPS·안티바이러스·VPN·스팸 필터 등 여러 보안 기능을 하나의 장비에 통합 한 솔루션입니다.
- 장점: 중소기업도 여러 장비 없이 한 장비로 다층 방어 구성 가능
- 단점: 부하가 한 장비에 몰려 성능 병목이 발생할 수 있음
NAC
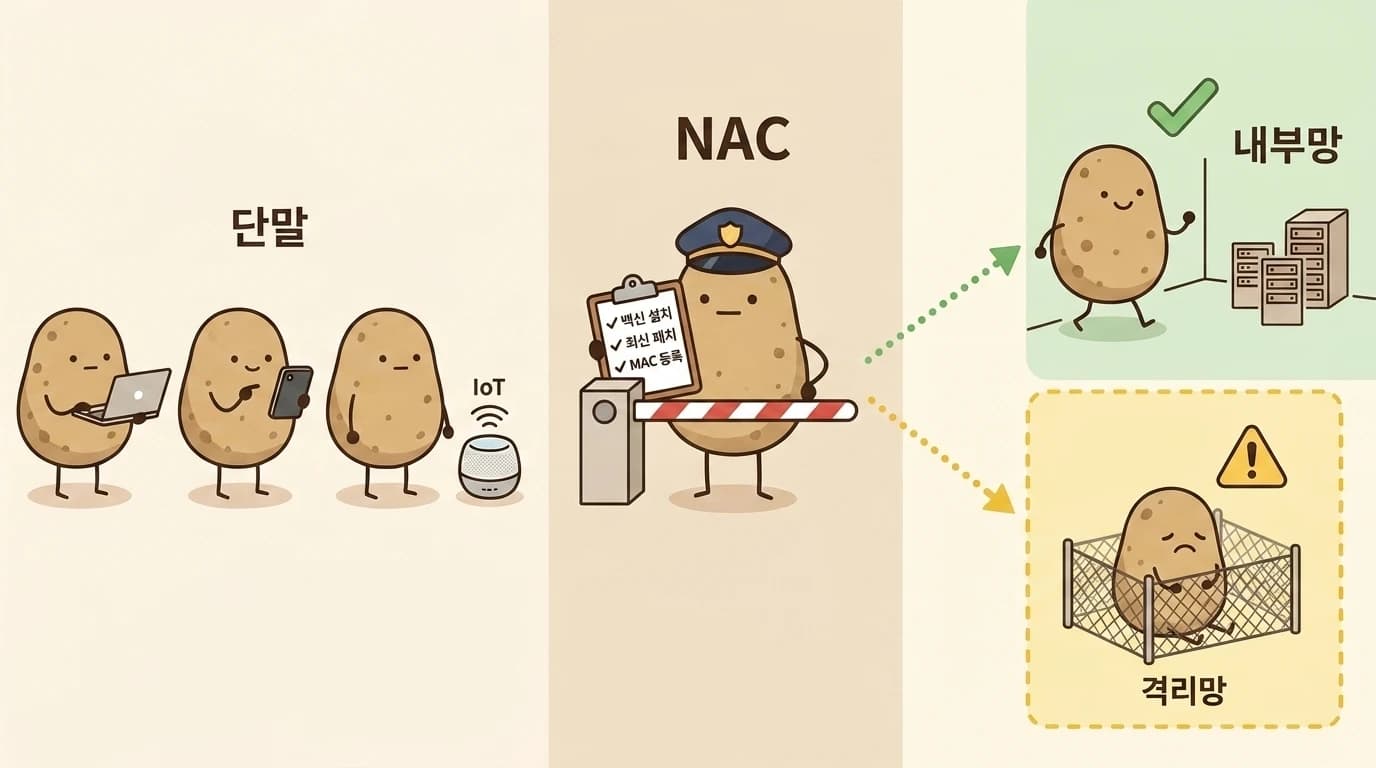
NAC(Network Access Control, 네트워크 접근 제어)는 내부망에 접속하려는 단말(PC, 모바일, IoT)을 검사해 자격을 갖춘 단말만 접속을 허용 하는 솔루션입니다.
- 검사 항목: 백신 설치 여부, 최신 보안 패치 적용 여부, MAC 주소 등록 여부
- 활용: 외부 노트북이 사내망에 연결되면 NAC이 점검 후 미흡하면 격리망으로 이동
- 방화벽과의 차이: 방화벽은 외부 → 내부 트래픽을 통제, NAC은 내부망 접속 단말 자체 를 통제
Zero Trust
Zero Trust(제로트러스트)는 특정 솔루션이 아니라 "내부망도 신뢰하지 않고 모든 접근을 매번 검증한다" 는 보안 원칙·아키텍처 입니다. 위 솔루션들을 이 원칙 위에서 조합해 운영합니다.
- 기존 경계 보안: "내부는 안전, 외부는 위험" → 한 번 들어오면 내부는 자유롭게 이동 가능 → APT의 내부 이동에 무력
- 제로트러스트: 파일 서버 접근, DB 조회 등 모든 접근마다 사용자·기기·시간대·위치를 재검증하고 의심 시 MFA3를 추가 요구
- 3대 원칙:
- 모든 트래픽 검증 — 내부·외부 구분 없이 전부 검사
- 최소 권한 부여 — 필요한 자원에만 최소한으로 접근 허용
- 침해 가정(Assume Breach) — "이미 뚫렸다"는 전제로 다층 방어 설계
헷갈리기 쉬운 세 쌍 비교
방화벽 vs WAF, IDS vs IPS, 방화벽 vs NAC — 이 세 쌍은 역할이 비슷해 보여서 헷갈리기 쉽습니다. 비교 포인트를 표로 정리해 두면 차이가 또렷해집니다.
방화벽 vs WAF — 계층·검사 대상
| 구분 | 방화벽 | WAF |
|---|---|---|
| 동작 계층 | L3 ~ L4 | L7 (웹) |
| 검사 대상 | IP·포트·프로토콜 | HTTP 본문·파라미터 |
| 차단 공격 | 허용되지 않은 포트·IP 접근 | SQL Injection·XSS·CSRF 등 웹 공격 |
| 비유 | "문(포트)"만 검사 | "편지(HTTP 본문)"를 열어 검사 |
IDS vs IPS — 차단 여부
| 구분 | IDS | IPS |
|---|---|---|
| 역할 | 탐지만, 관리자에게 경고 | 탐지 + 자동 차단 |
| 배치 방식 | 미러링 (트래픽 복사본 분석) | 인라인 (트래픽이 직접 통과) |
| 트래픽 흐름 영향 | 없음 | 차단 시 흐름 변경 |
| 이름의 단서 | Detection = 탐지 | Prevention = 예방·차단 |
방화벽 vs NAC — 트래픽 vs 단말
| 구분 | 방화벽 | NAC |
|---|---|---|
| 통제 대상 | 외부 → 내부 트래픽 | 내부망 접속 단말 자체 |
| 검사 항목 | IP·포트·프로토콜 | 백신 설치·보안 패치·MAC 등록 |
| 배치 위치 | 네트워크 경계 | 내부망 접속 지점 |
| 차단 예시 | 허용 안 된 포트로 들어오는 패킷 | 보안 패치 안 된 노트북의 내부망 접속 |
Footnotes
-
트래픽(Traffic): 네트워크상에서 오가는 데이터의 흐름을 의미합니다. 웹페이지 요청·이메일 송수신·파일 다운로드 등 모든 통신은 패킷 단위의 트래픽으로 전달되며, 보안 장비는 이 트래픽을 검사해 공격 여부를 판단합니다. ↩
-
미러링(Mirroring): 네트워크 스위치가 특정 포트를 지나는 트래픽의 복사본을 다른 포트로 보내주는 기능입니다. IDS가 실제 트래픽 흐름에 영향을 주지 않고 분석할 수 있게 해 줍니다. ↩
-
MFA(Multi-Factor Authentication): 비밀번호 외에 OTP·지문·얼굴인식 등 추가 인증 수단을 결합한 다중 인증 방식입니다. 제로트러스트 환경에서 필수로 쓰입니다. ↩