탐지·대응 보안 솔루션 - EDR, XDR, MDR, SIEM, SOAR
선수학습(2개)
요약
정보처리기사 실기에 자주 등장하는 탐지·대응 계열 보안 솔루션을 정리합니다. EDR·XDR·MDR의 차이, SIEM과 SOAR의 2단 구조, 각 솔루션의 역할과 혼동 포인트를 비교표로 다룹니다.
탐지·대응 솔루션이란?
탐지·대응 솔루션은 사이버 공격을 탐지(Detection) 하고 대응(Response) 하기 위한 보안 도구 모음입니다. 전통적 시그니처 기반 백신1이 "알려진 악성코드 차단" 에 그쳤다면, 이 솔루션들은 행위 기반 분석으로 알려지지 않은 공격까지 탐지하고, 탐지 후 자동 대응까지 수행합니다.
- 단말(엔드포인트) 중심: EDR, XDR, MDR
- 로그·이벤트 중심: SIEM, SOAR
APT·랜섬웨어처럼 백신을 우회하는 고도화된 공격이 늘어나면서 이 계열 솔루션의 중요도가 커지고 있습니다.
탐지·대응 솔루션 핵심 정리
| 솔루션 | 영문 | 무엇을 보는가 | 한 줄 정리 |
|---|---|---|---|
| EDR | Endpoint Detection and Response | 단말(PC·서버) | 행위 기반 실시간 분석으로 악성 활동 탐지·대응 |
| XDR | Extended Detection and Response | 단말 + 네트워크 + 이메일 + 클라우드 | EDR 확장판. 여러 영역 로그를 통합 상관 분석 |
| MDR | Managed Detection and Response | (위탁 서비스) | EDR/XDR을 전문 업체가 대신 운영 해 주는 서비스 |
| SIEM | Security Information and Event Management | 전사 로그·이벤트 | 수많은 로그를 한 곳에 모아 상관 분석·경고 |
| SOAR | Security Orchestration, Automation and Response | 경고 → 대응 절차 | 사전 정의된 플레이북으로 자동 대응 |
EDR
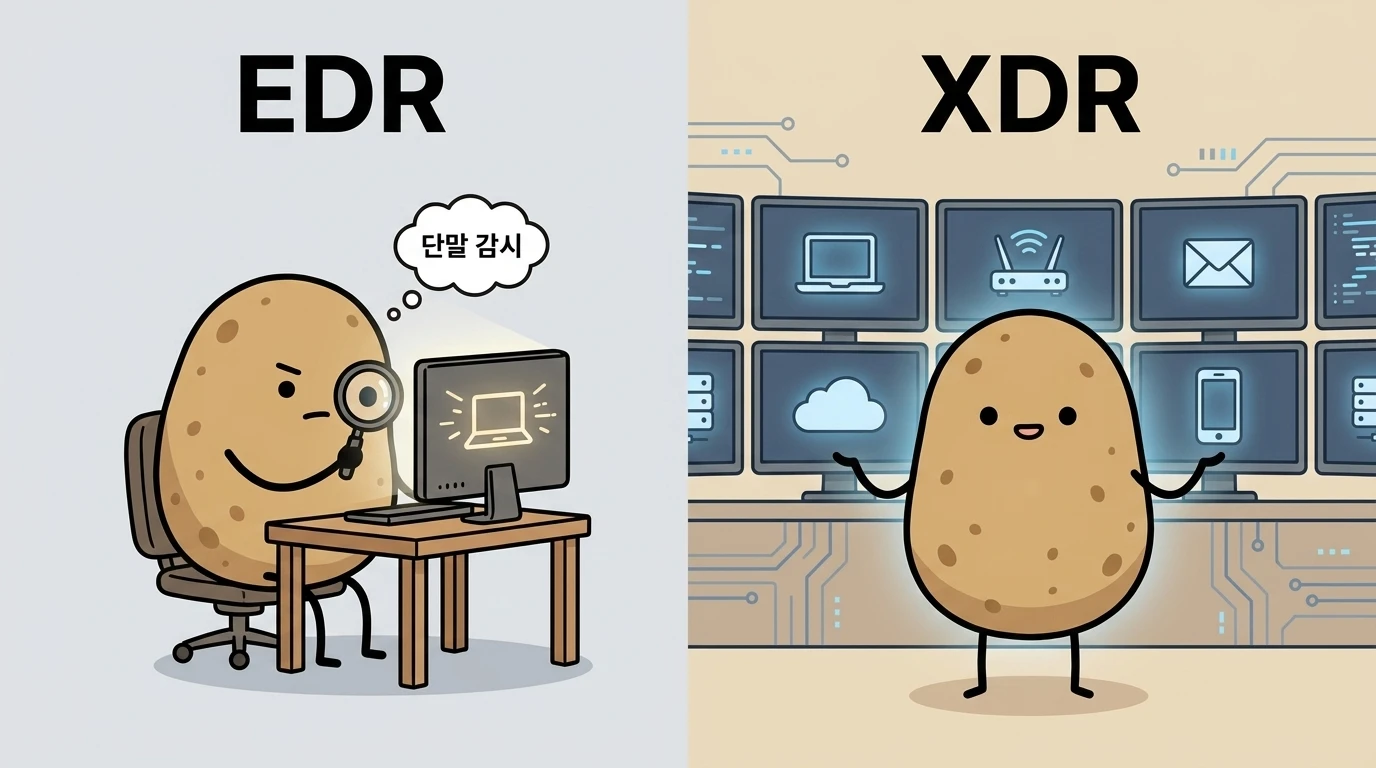
EDR은 단말(PC, 노트북, 서버)의 프로세스 실행·파일 접근·레지스트리 변경 등 행위 자체를 실시간으로 기록하고 분석 해 악성 활동을 탐지·대응하는 솔루션입니다.
단말이 영어로 Endpoint이기 때문에 앞 글자를 따서 EDR(Endpoint Detection and Response)이라고 부릅니다.
- 탐지 방식: 시그니처 기반 백신과 달리 행위 기반으로 알려지지 않은 공격까지 포착
- 대응: 악성 프로세스 자동 종료, 해당 단말을 네트워크에서 격리(Isolation)
- 주요 활용: APT·랜섬웨어처럼 백신을 우회하는 고도화된 공격 대응의 필수 도구
XDR
XDR은 EDR의 확장판입니다. 단말뿐 아니라 네트워크 장비·이메일 게이트웨이2·클라우드·서버 로그 까지 모두 모아 상관 분석 합니다.
확장이 영어로 eXtended라서 가운데 글자 X를 따 XDR(eXtended Detection and Response)이 됩니다. EDR의 E(Endpoint, 단말)가 X(eXtended, 확장)로 바뀌었다고 보면 됩니다.
- 예시: EDR이 "PC에서 수상한 프로세스 발견" 만 탐지한다면, XDR은 "그 프로세스가 이메일 첨부파일로 유입되었고, 이후 외부 C23 서버와 통신 중" 까지 한 화면에서 보여줌
- EDR과의 차이: 시야 범위. EDR = 단말만, XDR = 단말 + 네트워크 + 이메일 + 클라우드 통합
MDR
MDR은 EDR·XDR을 직접 운영할 인력이 없는 조직을 위해, 보안 전문 업체가 24시간 대신 모니터링·대응 해 주는 위탁 서비스입니다.
관리(위탁) 운영이 영어로 Managed이기 때문에 앞 글자 M을 따 MDR(Managed Detection and Response)이라고 부릅니다.
- 도구가 아니라 서비스: EDR/XDR이 "장비"라면 MDR은 "장비 + 운영 인력"을 함께 제공
- 활용 대상: 자체 보안관제센터(SOC4)를 갖추기 어려운 중소기업·공공기관
SIEM
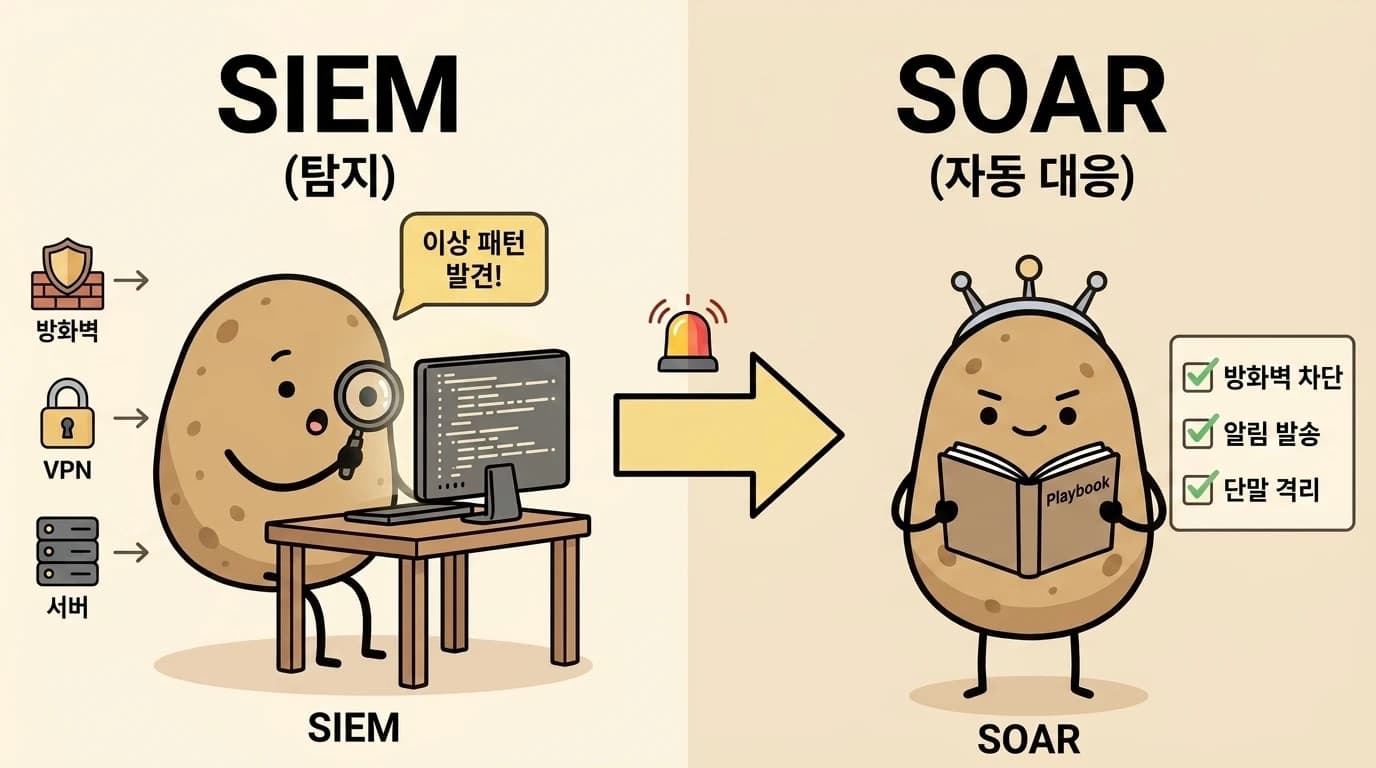
SIEM은 조직 내 모든 보안 장비·서버·애플리케이션의 로그와 이벤트를 한 곳에 모아 상관 분석 하는 솔루션입니다.
이름 그대로 보안(Security) 정보(Information)와 이벤트(Event)를 관리(Management)하는 도구입니다. "정보·이벤트를 모아서 관리한다" 가 핵심.
- 핵심 기능: 로그 수집 → 정규화 → 상관 분석 → 경고 발생 → 규정 준수 보고서
- 예시: "10초 안에 같은 IP에서 방화벽·VPN·ADFS5 로그인 실패가 모두 발생" → 단일 장비 로그만 보면 정상 범위지만, SIEM은 여러 장비를 엮어 이상 패턴으로 탐지
- 한계: 경고가 너무 많이 생성돼 사람이 일일이 대응하기 어려움 → 그래서 SOAR 와 함께 도입
SOAR
SOAR는 SIEM 등이 생성한 경고에 대해 사전 정의된 대응 절차(플레이북)를 자동 실행 해 주는 솔루션입니다.
보안(Security) 오케스트레이션6(Orchestration)·자동화(Automation)·대응(Response)의 앞 글자를 따 SOAR가 됩니다. 핵심은 가운데 A(Automation, 자동화)로, "여러 도구를 엮어 자동으로 대응한다" 가 한 줄 요약입니다.
- 예시: "의심 IP 탐지 → 방화벽에 자동 차단 규칙 추가 → 관리자에게 슬랙 알림 → 관련 단말 격리" 를 사람 개입 없이 몇 초 안에 수행
- SIEM과의 관계: SIEM이 "탐지"라면 SOAR는 "대응 자동화". 보통 SIEM + SOAR를 함께 도입
관련 기출문제
Footnotes
-
시그니처 기반 백신: 알려진 악성코드의 '지문' 패턴을 DB에 저장해 일치하면 차단하는 전통적 백신입니다. 처음 등장하는 신종 악성코드는 탐지하지 못합니다. ↩
-
이메일 게이트웨이(Email Gateway): 조직으로 들어오고 나가는 모든 메일이 거쳐 가는 관문 서버입니다. 스팸·피싱·악성 첨부파일을 사전에 차단·검사하는 역할을 하며, 이때 쌓이는 로그가 XDR의 분석 대상이 됩니다. ↩
-
C2(Command and Control): 공격자가 감염된 단말을 원격으로 조종하고 명령을 내리는 공격용 서버입니다. ↩
-
SOC(Security Operations Center): 보안 이벤트를 24시간 모니터링·대응하는 보안관제센터입니다. 자체 구축이 부담스러운 기업은 MDR 서비스로 대체합니다. ↩
-
ADFS(Active Directory Federation Services): Microsoft의 통합 인증 서비스로, 기업 내 사용자 계정으로 외부 서비스에 로그인할 수 있게 해 줍니다. ↩
-
오케스트레이션(Orchestration): 여러 보안 도구(방화벽·EDR·메신저 알림 등)를 하나의 흐름으로 엮어 순서대로 동작시키는 것을 말합니다. 오케스트라 지휘자가 여러 악기를 동시에 통솔하는 것과 같은 비유입니다. ↩